Anschreiben-Muster · IT-Security-Spezialist
IT und DatenBewerbung als IT-Security-Spezialist: Anschreiben-Muster und Vorlage
Herausgegeben von Maciej Giedzinski · veröffentlicht am · aktualisiert am
Auch gesucht als: IT-Sicherheitsexperte, Cyber-Security-Analyst, Security Engineer, Informationssicherheitsbeauftragter und Security Analyst
Als IT-Security-Spezialist überzeugst du mit Werkzeugkasten und Vorfallspraxis: SIEM und EDR beim Produktnamen, dazu die Normen, mit denen du arbeitest, etwa ISO 27001 oder BSI IT-Grundschutz. Interesse an Sicherheit hat jeder, in den ersten Absatz gehört, was du schon erkannt und verhindert hast.
- Musterformulierungen für jeden Abschnitt
- Aufbau nach DIN 5008, leere Vorlage als Word
- Lebenslauf, Unterlagen und Gespräch
Bewerbung als IT-Security-Spezialist
Sehr geehrter Herr [Name],
Dein Anschreiben als IT-Security-Spezialist.
Anzeige rein, Brief raus. Rechts ein Beispiel für diesen Beruf, deins entsteht aus deiner Anzeige. Der erste Brief ist gratis, ohne Konto.
Frau Keller
Industriestraße 48
28195 Bremen
Bewerbung als IT-Security-Spezialist
Sehr geehrte Frau Keller,
Bewerbungsschreiben als IT-Security-Spezialist: die Bausteine für dein Anschreiben
Für deine Bewerbung als IT-Security-Spezialist zeigen wir bewusst keinen Brief zum Abtippen, sondern die vier Bausteine einzeln, jeweils mit dem, was der Abschnitt leisten muss, und einer Musterformulierung als Anhaltspunkt. So bleibt der Brief deiner: Aufbau und Tonfall kannst du übernehmen, die Belege kommen von dir.
Betreffzeile
Ohne „Betreff:“, ohne (m/w/d). Position und, wenn vorhanden, die Referenznummer aus der Anzeige.
Bewerbung als IT-Security-Spezialist
Einstieg
Ein Satz, der sagt, worauf du dich bewirbst und warum genau dort. Ohne „hiermit bewerbe ich mich“.
Sehr geehrter Herr [Name],
ein Alarm um drei Uhr nachts ist meistens ein Fehlalarm. Die Kunst ist, ihn genauso ernst zu prüfen wie den einen, der keiner ist. In [Anzahl] Jahren Security-Betrieb habe ich beide Sorten oft genug gesehen.
Deine Belege
Der wichtigste Absatz: Stationen, Aufgaben, Zahlen. Nicht behaupten, sondern zeigen, wo du es gemacht hast.
Bei [Arbeitgeber] verantworte ich die Angriffserkennung mit [SIEM, etwa Microsoft Sentinel] und [EDR, etwa Defender for Endpoint]. Ich bewerte Alarme, arbeite Vorfälle nach Playbook ab und betreibe das Schwachstellenmanagement mit [Scanner, etwa Tenable], von der Priorisierung nach CVSS bis zum Nachhalten der Patches. Für unser ISMS nach [Norm, etwa ISO 27001] habe ich die Risikoanalyse erstellt, Richtlinien geschrieben und das Überwachungsaudit begleitet.
Bezug zum Arbeitgeber
Hier trennt sich Bewerbung von Serienbrief. Nimm auf, was in der Anzeige steht, und antworte darauf.
Ihre Anzeige nennt [Punkt aus der Anzeige, etwa den Aufbau der Erkennung mit Sentinel oder die Umsetzung von NIS2]. Daran reizt mich, dass [ehrliche Begründung, etwa weil du Technik und Regulatorik zusammen denken willst]. Dass Sie [Aspekt, etwa Sicherheit als eigenes Team mit klarem Auftrag aufstellen], zeigt mir, dass das Thema bei Ihnen nicht nebenher läuft.
Abschluss
Kurz, selbstbewusst, ohne Konjunktiv. Ein Satz zum Gespräch, keine Bitte um Entschuldigung.
Zertifiziert bin ich als [Zertifikat, etwa CISSP oder BSI-IT-Grundschutz-Praktiker, mit Jahr], Rufbereitschaft übernehme ich weiterhin. Einem Wechsel zum [Datum] steht nichts entgegen. Im Gespräch führe ich Ihnen gern vor, wie ich einen Vorfall vom ersten Alarm bis zum Abschlussbericht dokumentiere.
Mit freundlichen Grüßen [Vorname Nachname]
Lieber gleich mit deinen Angaben?
Angaben rein, Stellenanzeige rein: Diese Bausteine entstehen als IT-Security-Spezialist mit deinen Stationen, deinen Zahlen und dem Bezug zu genau dieser Anzeige. Das erste Anschreiben ist gratis, ohne Konto.
Wichtig: Ein Muster ist ein Gerüst, keine fertige Bewerbung. Personalverantwortliche erkennen abgetippte Vorlagen sofort. Die Bausteine zwei und drei entscheiden, weil dort deine Belege als IT-Security-Spezialist und der Bezug zum Arbeitgeber stehen.
Stellenbeschreibung IT-Security-Spezialist: typische Aufgaben aus Stellenanzeigen
Diese Punkte tauchen in Stellenanzeigen für IT-Security-Spezialist immer wieder auf. Greif die auf, die du wirklich beherrschst, und schreib dazu, wo du sie gemacht hast.
Sicherheitsereignisse im SIEM auswerten, etwa in Microsoft Sentinel, Splunk oder Elastic, und Alarme bewerten
Sicherheitsvorfälle nach Playbook abarbeiten: eingrenzen, bereinigen, dokumentieren, nachbereiten
Schwachstellenscans mit Tenable oder Qualys fahren, Funde nach CVSS priorisieren und das Patchen nachhalten
Endpoint-Schutz mit EDR-Lösungen wie Microsoft Defender for Endpoint oder CrowdStrike betreiben
Firewalls, VPN und Mehrfaktor-Authentifizierung administrieren und Regelwerke regelmäßig aufräumen
Am ISMS nach ISO 27001 oder BSI IT-Grundschutz mitarbeiten, Richtlinien schreiben und Audits begleiten
Phishing-Simulationen und Awareness-Schulungen für die Belegschaft durchführen
Anforderungen aus NIS2, DSGVO oder TISAX in technische Maßnahmen übersetzen
Worauf es bei einer Bewerbung als IT-Security-Spezialist ankommt
Diese Kompetenzen solltest du als IT-Security-Spezialist im Anschreiben belegen, nicht nur behaupten.
Angriffserkennung mit SIEM und EDR
Schwachstellen- und Patchmanagement
ISO 27001 und BSI IT-Grundschutz
Klare Kommunikation im Sicherheitsvorfall
Tipps für deine Bewerbung als IT-Security-Spezialist
Hinweise, mit denen dein Anschreiben als IT-Security-Spezialist konkreter wird.
- Nenn den Werkzeugkasten beim Produktnamen: welches SIEM, welches EDR, welcher Schwachstellenscanner. Genau nach diesen Begriffen wird deine Bewerbung als IT-Security-Spezialist gefiltert.
- Beschreib einen bearbeiteten Vorfall ohne Interna: Angriffsart, dein Anteil an Eingrenzung und Bereinigung, was danach besser wurde. Das ist der stärkste Absatz im Brief.
- Ordne Zertifikate ehrlich ein und schreib das Jahr dazu: CISSP und CISM stehen für Erfahrung, CEH und Foundation-Kurse für Grundlagen. Abgelaufene Zertifikate lässt du weg.
- Zeig Normpraxis statt Normwissen, gerade bei Stellen als Informationssicherheitsbeauftragter: Risikoanalyse geschrieben, Maßnahmen aus dem BSI-Grundschutz umgesetzt, internes oder externes Audit begleitet.
- Sag, ob du als Security Analystin Rufbereitschaft übernimmst. In SOC- und KRITIS-Umgebungen ist das Alltag, und die Frage kommt früh.
Häufige Fehler in der Bewerbung als IT-Security-Spezialist
- Die Bewerbung lebt von „Leidenschaft für Cyber Security“, nennt aber weder ein SIEM noch ein EDR noch eine Norm.
- Werkzeuge werden gestapelt, ohne einen Satz dazu, was der IT-Sicherheitsexperte damit erkannt, eingegrenzt oder verhindert hat.
- Offensive und defensive Rollen werden vermischt, dabei sucht die Anzeige meist klar Blue Team, GRC oder Penetrationstests.
- Zertifikate stehen ohne Jahr da oder sind abgelaufen, was spätestens im Interview auffällt.
- Kommunikation fehlt, obwohl Vorfälle an Geschäftsführung und Datenschutzbeauftragte berichtet werden müssen und NIS2 die Leitung in die Pflicht nimmt.
- Rufbereitschaft und Reaktionszeiten kommen nicht vor, obwohl sie in SOC- und KRITIS-Stellen zum Arbeitsalltag gehören.
Dein Fall
Du hast schon als IT-Security-Spezialist gearbeitet?
- Nimm zwei oder drei Aufgaben, die du eigenständig verantwortet hast, statt alles aufzuzählen.
- Schreib klar, ab wann du verfügbar bist und wie lang deine Kündigungsfrist ist.
- Erkläre einen Wechsel sachlich in einem Satz. Wer sich erklärt, ohne sich zu rechtfertigen, wirkt souverän.
- Lass Selbstverständliches weg. Wer den Beruf kennt, muss ihn dir nicht erklären lassen.
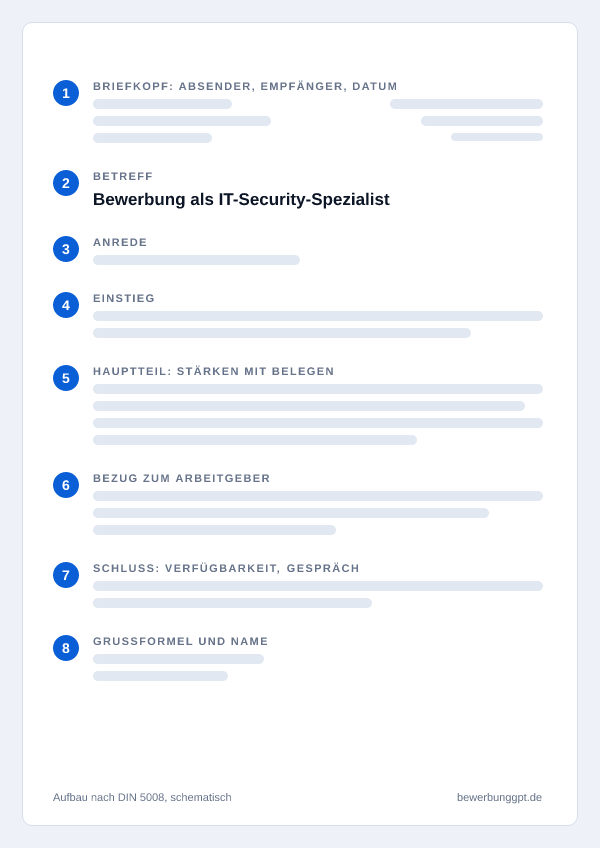
Aufbau nach DIN 5008: so ist ein Anschreiben als IT-Security-Spezialist gegliedert
- Briefkopf: dein Absender, der Empfänger mit Firma und Ansprechpartner, Ort und Datum.
- Betreff: die Position, etwa „Bewerbung als IT-Security-Spezialist“, ohne Kürzel wie (m/w/d), Kennziffer dahinter.
- Anrede: mit Namen, wenn bekannt, sonst „Sehr geehrte Damen und Herren“.
- Einstieg: konkret und eigenständig, kein „hiermit bewerbe ich mich“.
- Hauptteil: deine wichtigsten Stärken mit Belegen, passend zur Anzeige.
- Bezug zum Arbeitgeber: warum genau dieses Haus und nicht das nächste.
- Schluss: Verfügbarkeit, freundlicher Ausblick auf ein Gespräch.
- Grußformel: „Mit freundlichen Grüßen“ und dein Name.
Deine komplette Bewerbung als IT-Security-Spezialist
Das Anschreiben ist ein Teil der Mappe. Diese Punkte gehören bei einer Bewerbung als IT-Security-Spezialist ebenfalls dazu, jeweils mit dem Werkzeug, mit dem du sie erstellst.
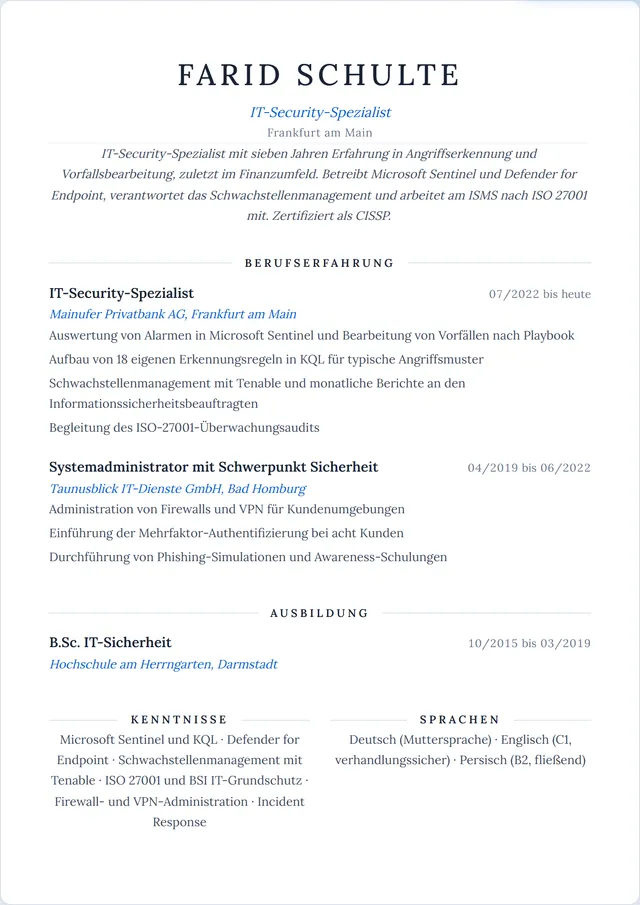
Lebenslauf als IT-Security-Spezialist
- Gliedere deine Kenntnisse nach Feldern der Verteidigung: Erkennung mit SIEM und EDR, Schwachstellenmanagement, Netzwerksicherheit und Governance. So findet eine SOC-Leitung in Sekunden, was sie sucht.
- Beschreibe die Vorfälle, die du als IT-Security-Spezialistin bearbeitet hast, in den Stichpunkten ohne vertrauliche Details, etwa „Eindämmung einer Ransomware-Infektion auf zwei Clients innerhalb der ersten Stunde“.
- Vermerke bei Zertifikaten mit Rezertifizierungspflicht, etwa CISSP oder CISM, das Gültigkeitsdatum. Bei OSCP oder dem BSI IT-Grundschutz-Praktiker genügt das Jahr.
- Nenne Normen und Regelwerke, an deren Umsetzung du beteiligt warst, mit deiner Rolle darin, etwa die Risikoanalyse nach ISO 27001 oder Maßnahmen für NIS2.
- Arbeitest du dich gerade in die Security ein und suchst die erste Stelle als Security Analyst, darfst du Capture-the-Flag-Ergebnisse oder abgeschlossene Labore auf Plattformen wie Hack The Box angeben.
Unterlagen und Mappe
- Hochschul- oder Ausbildungszeugnis: meist Informatik, IT-Sicherheit oder Fachinformatik mit Weiterbildung
- Security-Zertifikate: etwa CISSP, CISM, OSCP, CompTIA Security+ oder ISO 27001 Lead Implementer
- Arbeitszeugnisse: mit Aussagen zu Verantwortung und Verschwiegenheit
- Führungszeugnis: nur auf Anforderung, etwa bei Banken oder Betreibern kritischer Infrastruktur
- Sicherheitsüberprüfung nach dem SÜG: bei Stellen im Behördenumfeld, eingeleitet durch den Arbeitgeber
Bewerbungsfoto
Ein seriöses Porträt in Hemd oder Bluse, bei Banken und Beratungen gern mit Sakko, passt zur Vertrauensrolle, die ein IT-Sicherheitsexperte im Unternehmen hat.
Bewerbungsfoto aus einem SelfieVorstellungsgespräch
- Im SIEM schlägt nachts ein Alarm wegen ungewöhnlicher Anmeldungen aus dem Ausland an. Was tun Sie in der ersten halben Stunde?
- Wie priorisieren Sie Schwachstellen, wenn der Scanner Hunderte Funde meldet?
- Wie würden Sie der Geschäftsführung erklären, warum eine teure Sicherheitsmaßnahme nötig ist?
Häufige Fragen zur Bewerbung als IT-Security-Spezialist
Wie fängt man ein Anschreiben als IT-Security-Spezialist an?
Mit einem Satz, der zu genau dieser Stelle als IT-Security-Spezialist gehört, nicht mit „hiermit bewerbe ich mich auf Ihre Stellenanzeige“. Greif einen konkreten Punkt aus der Anzeige auf und verbinde ihn mit deiner Erfahrung. Der Baustein „Einstieg“ auf dieser Seite zeigt, wie so ein Satz aussieht.
Wie lang sollte ein Anschreiben als IT-Security-Spezialist sein?
Eine Seite. In der Praxis sind das vier Absätze: Einstieg, Belege für deine Stärken, Bezug zum Arbeitgeber und Abschluss mit Verfügbarkeit. Alles Weitere gehört in den Lebenslauf.
Was gehört in den Betreff?
Die Position, wie sie in der Anzeige heißt, ohne Zusätze wie (m/w/d). Der Muster-Baustein auf dieser Seite lautet „Bewerbung als IT-Security-Spezialist“. Eine Kennziffer aus der Anzeige schreibst du dahinter.
Welche Fehler solltest du im Anschreiben als IT-Security-Spezialist vermeiden?
Die Bewerbung lebt von „Leidenschaft für Cyber Security“, nennt aber weder ein SIEM noch ein EDR noch eine Norm. Werkzeuge werden gestapelt, ohne einen Satz dazu, was der IT-Sicherheitsexperte damit erkannt, eingegrenzt oder verhindert hat. Offensive und defensive Rollen werden vermischt, dabei sucht die Anzeige meist klar Blue Team, GRC oder Penetrationstests.
Braucht man als IT-Security-Spezialist überhaupt noch ein Anschreiben?
Manche Arbeitgeber fragen auch bei Stellen als IT-Security-Spezialist nur Lebenslauf und Zeugnisse ab. Steht in der Anzeige nichts dazu, leg eines bei: Es ist die einzige Stelle, an der du selbst erklärst, warum du zu dieser Stelle passt.